|
|
Newsletter RCML | Diciembre |
En esta edición de cierre de 2025, agradecemos a quienes nos acompañaron durante el año y les deseamos unas felices fiestas junto a sus familias y equipos.
A continuación, destacamos un resumen del año y una mirada a los riesgos y desafíos del próximo año.
¡Nos vemos el 2026! |
|
Editorial: Un 2025 de Transformación y una Mirada al 2026 |
|
Al cierre de 2025 reflexionamos sobre un año que, al igual que los anteriores, puso a prueba la capacidad de respuesta y la integridad de las organizaciones, dejando lecciones en el camino. Comenzamos el año con el “apagón 27F”, obligando a las organizaciones a revaluar la dependencia de infraestructura crítica. A este hito se sumaron la incertidumbre climática, crisis operacionales, accidentes laborales, eventos mediambientales y ciberataques cada vez más frecuentes y sofisticados. El mensaje es claro: los riesgos ya no son eventos teóricos y la falta de preparación tiene costos reputacionales y financieros inmediatos.
Durante estos doce meses, fuimos testigos de una transformación normativa. La plena implementación de la Ley de Delitos Económicos y Medioambientales elevó el estándar de responsabilidad para directores y ejecutivos, evidenciado por los primeros casos de sanciones reales. El referente fue Sartor AGF, donde la autoridad no solo revocó su autorización de existencia, sino que impuso multas récord por un total de $14.500 millones, incluyendo una sanción individual superior a los $3.000 millones para un solo ejecutivo. Paralelamente, en el ámbito digital, la consolidación de la Agencia Nacional de Ciberseguridad (ANCI) y la designación de los primeros Operadores de Importancia Vital (OIV) marcaron un antes y un después en la resiliencia de nuestra infraestructura estratégica, estableciendo nuevos requisitos de cumplimiento para sectores clave.
Las proyecciones para el próximo año son de optimismo cauteloso. La Bolsa de Santiago cerró un 2025 histórico, con el IPSA alcanzando 72 máximos históricos durante el año y una rentabilidad acumulada cercana al 57%, superando el desempeño de los principales índices internacionales. Sin embargo, este crecimiento trae consigo una mayor exposición. En un escenario de mejores expectativas económicas, el éxito dependerá de integrar la gestión de riesgos operativos con el cumplimiento normativo y la ciberseguridad en un solo ecosistema inteligente que permita capturar oportunidades sin comprometer la integridad. |
|
Sigue creciendo la base de clientes Cerramos el año con importantes logros, nuevos clientes de diversas industrias y una nueva propuesta de valor a través del software Innova GRC de gestión de riesgos. Agradecemos a quienes confiaron en nosotros y nos acompañaron durante este año. |
|
Sigue creciendo el abanico de servicios ofrecidos En RCML ofrecemos una solución integral para la gestión de riesgos, manejo de crisis y cumplimiento, abordando servicios en todas las fases del proceso y en múltiples ámbitos de especialidad. Para esto, contamos con una red de +100 consultores con comprobada experiencia y amplio conocimiento en diversas disciplinas. |
|
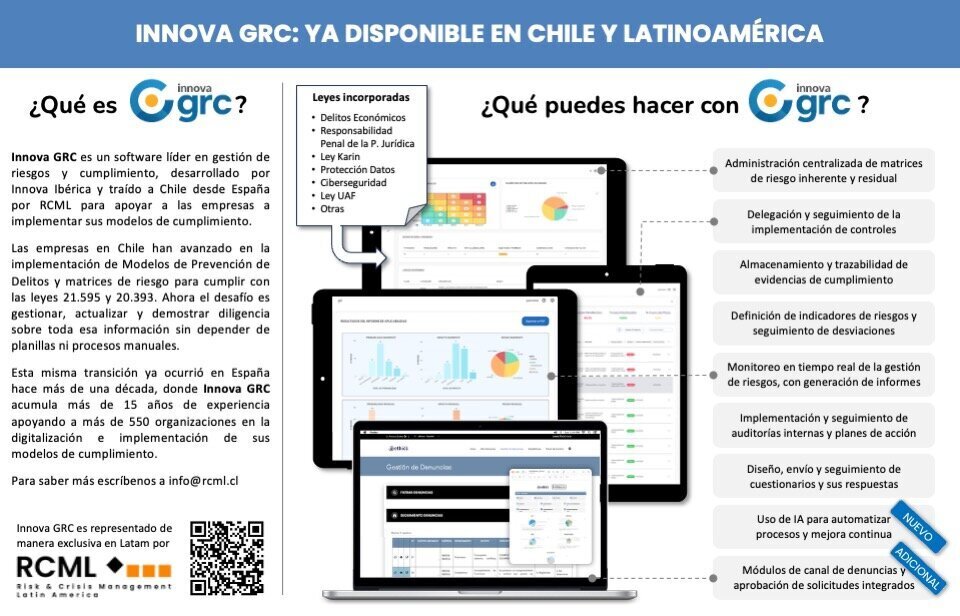
Innova GRC: tecnología para una gestión de cumplimiento continua Durante diciembre se publicó en Diario Financiero el anuncio de Innova GRC, software líder en gestión de riesgos y cumplimiento, representado en Chile y Latinoamérica por RCML. |
|
|
|
RCML presente en el Compliance Summit Chile 2025 |
RCML participó en el Compliance Summit Chile 2025, encuentro organizado por la Asociación Chilena de Ética y Compliance (ACEC), donde se abordaron los desafíos actuales en integridad, ética y cultura organizacional.
📌 Fuente: Ex-Ante / Diario Constitucional
👉 Leer nota |
|
|
|
📣 Artículos, reportajes y columnas de opinión |
|
9 errores comunes en la gestión de riesgos
Un reportaje especializado identifica nueve errores frecuentes que debilitan los programas de gestión de riesgos y cumplimiento. Destacan la falta de supervisión, el uso de controles inmaduros y la escasa cultura de riesgo.
📌 Fuente: Computer Weekly en Español
👉 Leer artículo |
Ciberseguridad en la era de la IAExpertos anticipan que 2026 estará marcado por amenazas cada vez más sofisticadas, destacando seis tendencias que marcaran la ciberseguridad en la era de la inteligencia artificial.
📌 Fuente: Forbes Centroamérica
👉 Leer artículo |
Predicciones de seguridad digital para 2026Un análisis internacional advierte sobre la erosión de la confianza digital debido al auge de "identidades sintéticas" y las estafas hiperpersonalizadas mediante ingeniería social. Ante esto, se proyecta que la validación de la identidad humana será el mayor reto para las plataformas digitales.
📌 Fuente: Gen Digital
👉 Leer columna |
Brechas de datos: lo que viene en 2026El Data Breach Industry Forecast de Experian advierte sobre una nueva generación de amenazas: agentes autónomos y malware adaptable. El informe señala que las organizaciones enfrentarán ataques más persistentes que utilizan IA para encontrar vulnerabilidades en tiempo real.
📌 Fuente: Experian / Business Wire
👉 Leer informe |
|
📰 Noticias de Chile y el Mundo |
|
Cifra del año: medio millón de archivos maliciosos diarios en 2025
Durante 2025 se detectaron en promedio 500.000 archivos maliciosos al día, reflejando el crecimiento sostenido del ecosistema de amenazas. América Latina se ha consolidado como una de las regiones más impactadas, registrando un promedio de más de 3 mil ataques diarios.
📌 Fuente: Kaspersky / TrendTIC
👉 Informe Kaspersky |
Gobierno, banca y retail lideran los ciberataques en Chile
Según el informe Panorama de Ciberamenazas en Chile – Segundo Semestre 2025, elaborado por Netdata Cybersecurity, más del 60 % de los ciberataques en Chile se concentraron en estos 3 sectores.
📌 Fuente: Mediabanco / Netdata Cybersecurity
👉 Leer noticia |
Hackeos destacados del mes: Sernageomin, Clínica Dávila y Spotify mundial
Durante diciembre se registrado diversos incidentes de ciberseguridad, confirmando la tendencia: los atacantes no distinguen entre tamaño, rubro ni nivel de sofisticación. Sernageomin y Clínica Dávila fueron afectados por ataques independientes que obligaron a suspender parte de sus sistemas y Spotify, una de las plataformas tecnológicas más grandes del mundo reportó el robo del 99,6% de su música.
📌 Fuente: ADN Radio / Emol / El País
👉 Caso Sernageomin |
ANCI publica nómina de OIV
La Agencia Nacional de Ciberseguridad presentó la primera nómina de Operadores de Importancia Vital, conforme a la nueva legislación. En el listado se destacan los sectores eléctrico; de telecomunicaciones; servicios digitales; instituciones bancarias y financieras; prestadores de salud; empresas públicas y organismos de la administración del Estado.
📌 Fuente: ANCI
👉 Leer noticia |
CMF somete a consulta normativa para auditoras externas
La Comisión para el Mercado Financiero (CMF) abrió una consulta pública, desde el lunes 15 de diciembre hasta el 8 de febrero, para introducir modificaciones al marco normativo aplicable a las Empresas de Auditoría Externa, buscando modernizar y sistematizar la industria hacia estándares y prácticas internacionales. |
Chile aprueba cláusulas tipo para transferencias de datos
El Ministerio de Economía publicó la resolución que aprueba las Cláusulas Contractuales Modelo (CCM) para la transferencia internacional de datos personales. Estos documentos buscan facilitar que las empresas locales cumplan con estándares globales de protección, asegurando la continuidad del flujo de datos hacia el exterior bajo un marco de seguridad jurídica y técnica alineado con la Red Iberoamericana de Protección de Datos. 📌 Fuente: Ministerio de Economía |
Violento turbazo a vicepresidente de Sofofa
Un asalto de alta violencia afectó al vicepresidente de Sofofa en su domicilio, reabriendo el debate sobre seguridad personal de altos ejecutivos.
📌 Fuente: Emol
👉 Leer noticia |
|
📚 Documentos y lecturas recomendadas |
|
Future Risks Report 2025: La era de las policrisis AXA presenta su informe anual de riesgos, en el que destaca los principales riesgos del año. Para este 2025, destacan el cambio climático, la inestabilidad geopolítica y los riesgos cibernéticos. Además, el estudio subraya que las organizaciones ya no enfrentan amenazas aisladas, sino una "policrisis" donde los riesgos se alimentan entre sí, exigiendo que la resiliencia sea una capacidad estratégica y no solo operativa para el 2026. 📌 Fuente: AXA |
Mapa interactivo de tendencias 2026
World Economic Forum publicó una herramienta dinámica para explorar las tendencias globales de 2026 y su relación con riesgos emergentes.
📌 Fuente: World Economic Forum
👉 Explorar mapa |
Revista AGERS – Gestión de Riesgos (N°22)
La nueva edición semestral de la Asociación Española de Gerencia de Riesgos y Seguros ofrece una mirada profunda a la resiliencia estratégica. Incluye análisis sobre la gestión de riesgos en la cadena de suministro y cómo la toma de decisiones basada en datos es indispensable para enfrentar la incertidumbre operativa de 2026.
📌 Fuente: AGERS
👉 Leer revista |
Nuevos riesgos que trae la IA autónoma Boston Consulting Group (BCG) analiza los riesgos de la transición hacia agentes de IA autónomos. El informe revela que un 10% de las empresas ya otorga facultades de decisión crítica a la IA sin intervención humana, advirtiendo que los costos de una gobernanza insuficiente podrían ser masivos si no se implementan marcos de control antes de que la autonomía sea total. 📌 Fuente: BCG
👉 Leer documento |
Cómo combatir el fraude organizacional El informe de la Asociación de Contadores Certificados Colegiados (ACCA) aborda el fraude como un riesgo transversal que ha evolucionado con la digitalización. Destaca que la tecnología, si bien es una herramienta de detección, también abre nuevas puertas a actividades ilícitas, por lo que propone un enfoque integrado que combine la cultura ética, una gobernanza robusta y mecanismos de prevención dinámicos
📌 Fuente: ACCA
👉 Leer documento |
|
|
|
|